Bộ Công an vào cuộc điều tra vụ việc nhắn tin khủng bố ĐBQH

(Ngày Nay) - Trước thông tin một số đại biểu Quốc hội (ĐBQH) bị các đối tượng giấu mặt nhắn tin đe dọa, tống tiền khủng bố, Tổng thư ký Quốc hội Nguyễn Hạnh Phúc cho biết đã đề nghị Bộ Công an vào cuộc xác minh, điều tra sự việc.
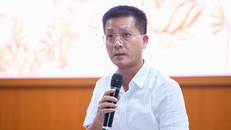
Ông Nguyễn Hạnh Phúc - Tổng Thư ký Quốc hội. Ảnh: Thanh Niên

Tại buổi họp báo chiều 18/10, trả lời câu hỏi của PV liên quan đến việc nhiều đại biểu Quốc hội bị nhắn tin đe dọa, tống tiền, Tổng thư ký Quốc hội Nguyễn Hạnh Phúc cho biết, sau khi trao đổi, đến sáng nay Văn phòng Quốc hội đã nhận được báo cáo của hai văn phòng, nội dung đúng như phản ánh của báo chí, báo Tiền Phong đưa tin.

Ông Phúc cho biết, đã có văn bản gửi Bộ Công an xác minh thông tin này đúng hay sai. Tuy nhiên, ông cũng tỏ ra khó hiểu, vì đối tượng nhắn tin đe dọa, khủng bố, đòi tiền nhưng lại cho địa chỉ, số tài khoản cụ thể.

Ông nói thêm, việc nhắn tin này đã diễn ra từ lâu, ngay từ thời điểm thông qua Luật An ninh mạng, thậm chí còn nhắn tin cho cả những người đã nghỉ hưu được 2 năm rồi. “Có thể đối tượng cầm quyển danh bạ, không biết người đó đã nghỉ hưu chưa, cứ gửi tin nhắn”, ông Phúc cho hay.

Trước đó, vào chiều 16/10, ông Hoàng Đức Cường, Chánh văn phòng đoàn ĐBQH tỉnh Quảng Trị, cho hay sáng cùng ngày ông đã có đơn gửi Công an tỉnh Quảng Trị trình báo việc ông bị số điện thoại lạ nhắn tin khủng bố.

Theo đơn trình báo của ông Cường, vào khoảng 21 giờ ngày 15/10, ông Cường nhận được tin nhắn từ số điện thoại +84901306437 với nội dung: “Ông Cường có người muốn lấy mạng ông vs (với) giá 100 tr (100 triệu). Nếu ông đưa tôi 100tr tôi sẽ gửi danh tính người muốn hại ông và bằng chứng cho ông. Tôi cho ông 3 ngày và để stk (số tài khoản) này cho ông chuyển khoản vào nếu ông chuyển tiền tôi sẽ đi khỏi đất này và giữ lời. Số tk (tài khoản): 060195701256 Sacombank”.
Thông tin sau đó cho thấy, ngoài ông Cường, nhiều người là chánh văn phòng, phó chánh văn phòng đoàn đại biểu Quốc hội tại các tỉnh Thừa Thiên - Huế, Quảng Nam, thậm chí Hà Nội, cũng nhận được tin nhắn đe dọa như trên, theo báo Thanh Niên.

Tổng hợp
OpenAI phát hiện thêm vụ xâm nhập hệ thống Chính phủ Australia
(Ngày Nay) - Công ty công nghệ OpenAI của Mỹ vừa thông báo phát hiện thêm một vụ xâm nhập trái phép vào hệ thống của một cơ quan chính phủ tại Australia, đánh dấu lỗ hổng an ninh mạng nghiêm trọng thứ hai được xác nhận chỉ trong vòng vài tuần qua.
Xác định các điểm nguy cơ, phòng chống sốt xuất huyết trong mùa mưa
(Ngày Nay) - Chiều 2/10, Trung tâm Kiểm soát bệnh tật thành phố Đà Nẵng cho biết, đến ngày 1/10/2026, toàn thành phố ghi nhận 4.251 trường hợp mắc sốt xuất huyết Dengue (tăng 2,4 lần so với cùng kỳ năm 2025); 283 ổ dịch (tăng 3,9 lần). Ngành Y tế cảnh báo nguy cơ dịch tiếp tục gia tăng trong mùa mưa nếu các biện pháp phòng, chống không được triển khai quyết liệt.
Cảnh báo rủi ro pháp lý từ các tác nhân AI tự hành
(Ngày Nay) - Công ty khởi nghiệp trí tuệ nhân tạo (AI) Anthropic vừa đưa ra cảnh báo về nguy cơ phải đối mặt với những khiếu nại pháp lý phức tạp từ khách hàng và người dùng liên quan đến hành vi của các tác nhân AI tự hành mất kiểm soát.